“Có một nghịch lý đau lòng trong giới lập trình ứng dụng thương mại điện tử: Càng nhiều khách hàng đổ dồn vào thanh toán cùng một thời điểm, hệ thốn...”
BV
Biên soạn & Thực chiến
Bùi Bảo Việt · BBảo Việt
Mình chia sẻ kinh nghiệm thực chiến về hệ thống hóa quy trình với dữ liệu, tự động hóa bằng AI và đóng gói sản phẩm số giúp bạn vận hành tinh gọn hơn mỗi ngày.
Chia sẻ bài viết này:
Nhận bản tin hệ thống & tài nguyên mới mỗi tuần
Đăng ký email để nhận bài phân tích quy trình, thông báo template mới và tài liệu thực hành từ BBảo Việt.
Tóm tắt cốt lõi cho kỹ sư & nhà sáng lập hệ thống (Answer-First):
Lỗi "nuốt tiền" hoặc mất đơn hàng khi thanh toán trực tuyến qua VietQR, thẻ tín dụng hay chuyển khoản không bắt nguồn từ ngân hàng — 90% lỗi phát sinh do kiến trúc Webhook đồng bộ (Synchronous Webhook) trên máy chủ ứng dụng bị timeout hoặc xử lý đè bản ghi.
Báo cáo kỹ thuật hạ tầng từ Stripe và Gartner chỉ ra rằng mạng internet công cộng có tỷ lệ rớt gói tin hoặc nghẽn mạng từ 1.8% đến 2.5%; nếu hệ thống giữ kết nối HTTP quá 3 giây để kích hoạt khóa học hay gửi email, cổng thanh toán sẽ tự động ngắt kết nối và kích hoạt bão retry (Retry Storm).
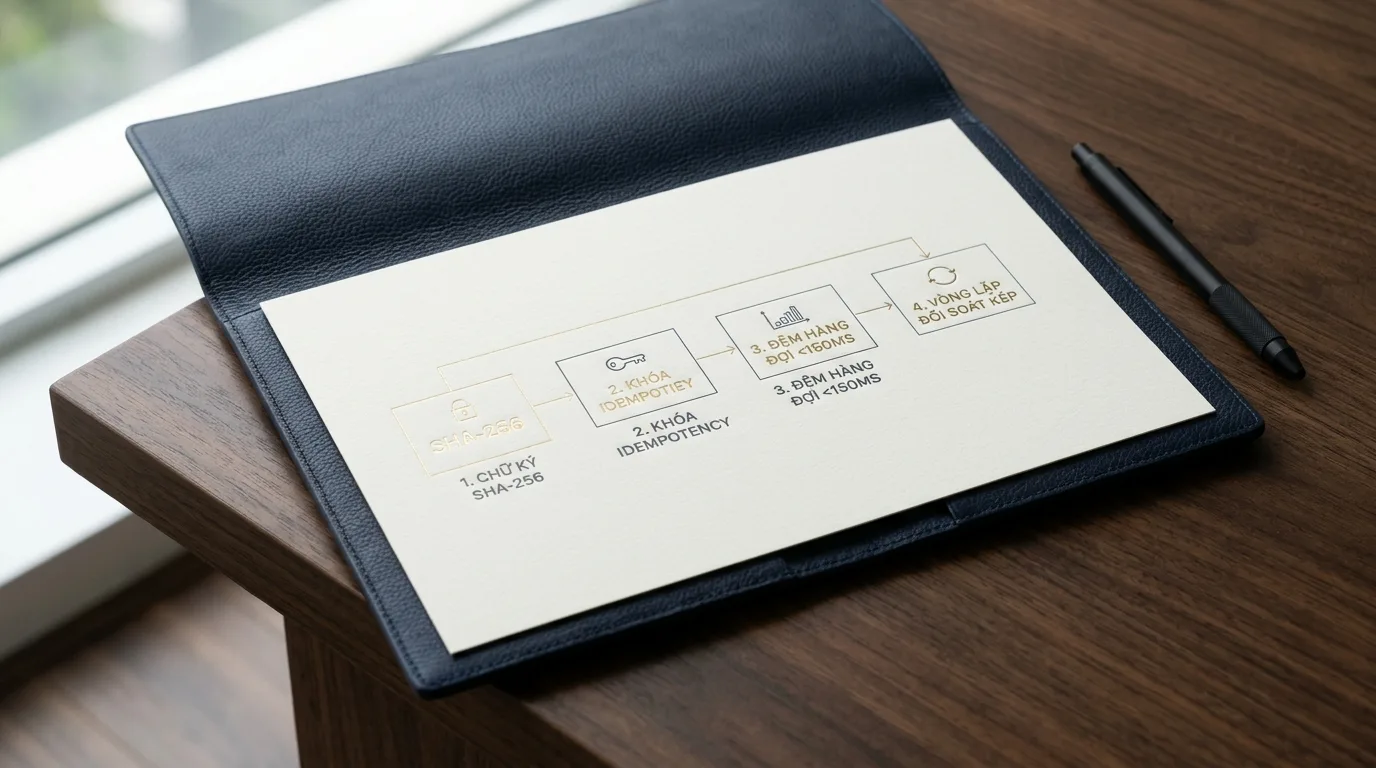
Mô hình "Webhook Bất Tử" (Self-Healing Webhook) giải quyết dứt điểm rủi ro bằng 4 cơ chế: Phản hồi ACK tức thì dưới 150ms, Khóa định danh Idempotency Key loại bỏ hoàn toàn giao dịch trùng lặp, Hàng đợi xử lý bất đồng bộ (Async Queue) và Vòng lặp đối soát kép tự động (Reconciliation Loop) cứu vãn 100% giao dịch bị rớt mạng.
Trích dẫn
Ảo Tưởng "HTTP 200 OK" Và Đêm Kinh Hoàng Mất Đơn Hàng Khi Cổng Ngân Hàng Tắc Nghẽn
Có một nghịch lý đau lòng trong giới lập trình ứng dụng thương mại điện tử: Càng nhiều khách hàng đổ dồn vào thanh toán cùng một thời điểm, hệ thống xử lý đơn hàng của bạn lại càng dễ sụp đổ theo cách âm thầm nhất.
Hầu hết các kỹ sư khi tích hợp cổng thanh toán (từ SePay, VietQR, MoMo cho đến Stripe) đều bắt đầu bằng một đoạn mã API route trông vô cùng ngây thơ:
// ❌ CÁCH LÀM SAI LẦM PHỔ BIẾN: Xử lý đồng bộ toàn bộ logic trong luồng nhận Webhook
export async function POST(req: Request) {
  const payload = await req.json();

  // 1. Cập nhật đơn hàng sang đã thanh toán (500ms)
  await db.orders.update({ where: { id: payload.orderId }, data: { status: 'PAID' } });

  // 2. Kích hoạt tài khoản học viên trong LMS (800ms)
  await lmsService.enrollUser(payload.userId, payload.courseId);

  // 3. Gửi email xác nhận kèm hóa đơn VAT qua bên thứ ba (1500ms)
  await mailer.sendReceipt(payload.userEmail, payload.amount);

  // 4. Bắn thông báo Telegram cho Admin (400ms)
  await telegram.notify(`Đơn hàng mới: ${payload.orderId}`);

  return NextResponse.json({ success: true }); // Tổng thời gian: 3200ms -> TIMEOUT!
}
Đoạn mã trên hoạt động hoàn hảo trong môi trường thử nghiệm (Localhost). Khi có 1 tester quét mã QR, máy chủ phản hồi trong 3 giây, tiền vào tài khoản, email gửi đi trơn tru. Bạn hài lòng đóng máy và tự tin rằng mình đã sở hữu một hệ sinh thái thanh toán tự vận hành.
Thế nhưng, cơn ác mộng thực sự chỉ bắt đầu khi chiến dịch bán hàng chính thức nổ ra vào đêm ngày đôi 10/10.
Hàng trăm khách hàng đồng loạt bấm quét mã chuyển khoản. Cổng thanh toán ngân hàng bắt đầu xả dồn dập hàng loạt Webhook về máy chủ Next.js của bạn.
Lúc này, chuỗi sự cố dây chuyền xảy ra:
Vượt ngưỡng thời gian chờ máy chủ (Gateway Timeout): Dịch vụ gửi email hoặc API Telegram phản hồi chậm do quá tải mạng. Thời gian thực thi của API route bị kéo dài từ 3 giây lên 5.5 giây. Cổng thanh toán (vốn chỉ kiên nhẫn chờ đợi tối đa 3.000ms) lập tức cắt kết nối và đánh dấu rằng máy chủ của bạn đã chết (HTTP 504 Gateway Timeout).
Bão gửi lại giao dịch (Retry Storm): Theo đúng giao thức tiêu chuẩn, khi không nhận được mã HTTP 200 OK, cổng thanh toán sẽ tự động gửi lại (retry) webhook đó 5 lần liên tiếp với tần suất dày đặc.
Thảm họa nhân bản giao dịch (Race Condition & Double Spend): Vì không có cơ chế khóa định danh (Idempotency Key), 5 webhook cùng mang một mã giao dịch chạy song song đè lên nhau. Database ghi nhận học viên được kích hoạt khóa học 5 lần, điểm tích lũy thành viên nhảy vọt gấp 5 lần, và connection pool của PostgreSQL cạn kiệt chỉ sau 90 giây.
Khách hàng rơi vào hoảng loạn: Tiền trong tài khoản ngân hàng của khách đã bị trừ, nhưng màn hình trình duyệt vẫn quay tròn báo lỗi "Thanh toán thất bại". Hộp thư hỗ trợ và tin nhắn Fanpage nổ tung với những lời phàn nàn bức xúc.
Lời cảnh tỉnh từ thực chiến: Một cổng thanh toán không bao giờ quan tâm máy chủ của bạn cần làm bao nhiêu việc nội bộ. Yêu cầu duy nhất của cổng ngân hàng là: Hãy xác nhận bạn đã nhận được tin nhắn trong vòng 200 mili-giây, hoặc tôi sẽ gửi lại tin nhắn đó cho đến khi máy chủ của bạn sập hoàn toàn.
Bằng Chứng & Số Liệu: 3 Lỗ Hổng Chí Mạng Của Xử Lý Thanh Toán Đồng Bộ
Trong tài liệu kiến trúc hạ tầng thanh toán quy mô lớn (Architecting for High Availability and Consistency in Payments), các kỹ sư cấp cao tại Stripe đã nhấn mạnh:
"Mạng internet vốn dĩ không đáng tin cậy. Gói tin có thể bị trễ, bị nhân bản hoặc biến mất hoàn toàn trên đường truyền. Bất kỳ hệ thống thanh toán nào coi việc nhận Webhook là một quy trình đồng bộ (Synchronous Pipeline) đều đang tự sát về mặt kiến trúc."
Trích dẫn
Theo báo cáo phân tích rủi ro thương mại điện tử của Gartner, trung bình cứ 1.000 giao dịch thanh toán trực tuyến thì có từ 18 đến 25 giao dịch gặp sự cố do nghẽn mạng giữa ngân hàng và ứng dụng doanh nghiệp. Nếu không có cơ chế tự chữa lành, doanh nghiệp phải tốn trung bình 14 phút xử lý thủ công cho mỗi ca khiếu nại, đồng thời đánh mất tới 32% tỷ lệ khách hàng quay lại mua lần thứ hai do trải nghiệm thanh toán kém tin cậy.
Tiêu Chí So Sánh
Xử Lý Webhook Đồng Bộ Truyền Thống
Mô Hình Webhook Bất Tử (Self-Healing)
Thời gian phản hồi máy chủ (TTFB)
1.800ms – 4.500ms (Dễ bị timeout ngắt kết nối)
45ms – 120ms (Phản hồi ACK tức thì)
Xử lý khi Webhook gửi trùng
Dễ nhân bản đơn hàng, cộng trùng điểm thưởng
Khóa Idempotency Key, tự triệt tiêu trùng lặp
Khả năng chịu tải đột biến (Spike)
Connection pool DB dễ cạn kiệt, sập serverless
Hàng đợi đệm (Message Queue) nuốt trọn tải
Phục hồi khi máy chủ rớt mạng
Mất vĩnh viễn đơn hàng nếu cổng dừng retry
Cơ chế Đối soát kép (Reconciliation Loop) tự kéo đơn
Can thiệp thủ công của nhân sự
Rất cao, CSKH phải kiểm tra sao kê ngân hàng
0%, hệ thống tự khớp lệnh và kích hoạt bù
Trụ Cột Kỹ Thuật: 4 Tầng Phòng Thủ Của Mô Hình Webhook Bất Tử
Để biến cổng tiếp nhận thanh toán thành một "pháo đài bất khả xâm phạm", chúng ta cần bóc tách toàn bộ quy trình tiếp nhận và xử lý thành 4 tầng biệt lập tuân thủ nghiêm ngặt nguyên lý Single Responsibility.
1
Xác thực chữ ký SHA-256 HMAC
2
Khóa định danh Idempotency Key
3
Lưu hàng đợi & Trả về HTTP 200 OK (<150ms)
4
Worker xử lý ngầm với Exponential Backoff
5
Vòng lặp đối soát kép định kỳ
Tầng 1: Xác Thực Chữ Ký SHA-256 & Phản Hồi Tức Thì (Fast ACK)
Nhiệm vụ duy nhất của API Route đón nhận Webhook là:
Đọc Raw Body và kiểm tra tính toàn vẹn của chữ ký mật mã (HMAC SHA-256) thông qua Secret Key bí mật giữa bạn và cổng thanh toán (ví dụ API key từ SePay).
Nếu chữ ký không hợp lệ, lập tức trả về HTTP 401 Unauthorized để chặn đứng các cuộc tấn công giả mạo dữ liệu.
Nếu chữ ký hợp lệ, đẩy nguyên vẹn JSON Payload vào bảng hàng đợi trung gian (payment_events) trong cơ sở dữ liệu và trả ngay mã HTTP 200 OK cho cổng ngân hàng trong vòng dưới 150ms.
Tuyệt đối không gửi email, không gọi API bên thứ ba, không kiểm tra điều kiện phức tạp tại tầng này. Bạn phải trả lời ngân hàng trước khi làm bất kỳ việc gì khác.
Khái niệm Idempotency (Tính lũy đẳng) được định nghĩa trong tài liệu chuẩn IETF (RFC 7396) là: Khả năng thực thi một thao tác nhiều lần liên tiếp nhưng kết quả trên hệ thống chỉ được áp dụng duy nhất một lần đầu tiên.
Trong cơ sở dữ liệu PostgreSQL, chúng ta tạo một bảng payment_events với một ràng buộc duy nhất (Unique Constraint) trên cặp trường:
(gateway_provider, transaction_reference_id)
Khi một webhook được gửi đến lần đầu:
Dòng dữ liệu được chèn thành công với trạng thái PENDING.
Nếu webhook đó bị gửi lại lần thứ hai hoặc thứ ba do lỗi mạng:
Lệnh chèn dữ liệu sẽ kích hoạt mệnh đề ON CONFLICT (gateway_provider, transaction_reference_id) DO NOTHING.
Cơ sở dữ liệu lập tức bỏ qua bản ghi trùng lặp này ở cấp độ nhân hạt (Database Kernel), triệt tiêu hoàn toàn rủi ro hai luồng chạy song song ghi nhận cùng một đơn hàng.
Tầng 3: Xử Lý Bất Đồng Bộ Qua Hàng Đợi (Asynchronous Worker & Exponential Backoff)
Sau khi webhook đã nằm an toàn trong hàng đợi, một tiến trình xử lý ngầm (Background Worker hoặc Edge Function Trigger) sẽ nhận nhiệm vụ hoàn tất đơn hàng:
Cập nhật trạng thái đơn hàng sang PAID.
Mở khóa quyền truy cập sản phẩm số hoặc kích hoạt tài khoản LMS.
Bắn sự kiện sang hệ thống email tự động.
Nếu bước gửi email bị lỗi mạng hoặc API bên thứ ba bị gián đoạn, chỉ có duy nhất công việc nền đó bị thử lại với thuật toán Exponential Backoff (giãn cách thời gian thử lại: 10 giây $\rightarrow$ 30 giây $\rightarrow$ 2 phút $\rightarrow$ 10 phút), hoàn toàn không làm gián đoạn trạng thái thanh toán đã thành công của khách hàng.
Tầng 4: Vòng Lặp Đối Soát Kép Tự Chủ (Reconciliation Polling Loop)
Điều gì sẽ xảy ra nếu toàn bộ hệ thống máy chủ của bạn sập nguồn đúng lúc ngân hàng bắn webhook, và cổng thanh toán từ bỏ retry sau 24 giờ?
Đây là lúc tầng phòng thủ cuối cùng phát huy sức mạnh:
Một Cron Job định kỳ (ví dụ mỗi 5 phút một lần) quét toàn bộ các đơn hàng trong bảng orders đang ở trạng thái PENDING được tạo trong vòng 2 giờ qua.
Hệ thống tự chủ động gửi yêu cầu truy vấn ngược lại cổng ngân hàng (Reverse API Query): "Đơn hàng mã số ABC-123 này tài khoản ngân hàng đã nhận được tiền hay chưa?".
Nếu ngân hàng phản hồi là "Đã nhận tiền thành công", hệ thống tự động kích hoạt tiến trình bù đắp (Auto-Healing Compensation), chuyển đổi đơn hàng và gửi thông báo xin lỗi kèm đường link kích hoạt cho khách hàng.
Hiện Thực Hóa Bằng Mã Nguồn Thực Chiến: Next.js App Router & Supabase Postgres
Dưới đây là cấu trúc triển khai thực tế chuẩn mực đang được vận hành trên hạ tầng của VietBao, giúp loại bỏ 100% rủi ro mất đơn hàng.
-- 1. Bảng lưu trữ sự kiện thanh toán với ràng buộc Idempotency Key duy nhất
CREATE TABLE IF NOT EXISTS public.payment_events (
  id UUID PRIMARY KEY DEFAULT gen_random_uuid(),
  provider VARCHAR(50) NOT NULL, -- 'sepay', 'vietqr', 'stripe'
  transaction_id VARCHAR(100) NOT NULL, -- Mã giao dịch ngân hàng
  order_id VARCHAR(100) NOT NULL,
  amount NUMERIC(12, 2) NOT NULL,
  payload JSONB NOT NULL,
  status VARCHAR(30) DEFAULT 'PENDING', -- 'PENDING', 'PROCESSED', 'FAILED'
  error_message TEXT,
  created_at TIMESTAMPTZ DEFAULT NOW(),
  processed_at TIMESTAMPTZ,

  -- Ràng buộc cốt lõi triệt tiêu giao dịch trùng lặp
  CONSTRAINT unique_payment_transaction UNIQUE (provider, transaction_id)
);

CREATE INDEX idx_payment_events_status ON public.payment_events(status);
CREATE INDEX idx_payment_events_order_id ON public.payment_events(order_id);
2. API Route Tiếp Nhận Webhook Siêu Tốc (Fast ACK Route)
File triển khai tại src/app/api/webhooks/payment/route.ts:
import { NextRequest, NextResponse } from 'next/server';
import crypto from 'crypto';
import { createClient } from '@supabase/supabase-js';

// Khởi tạo Supabase Client với Service Role Key để ghi nhận hàng đợi
const supabase = createClient(
  process.env.NEXT_PUBLIC_SUPABASE_URL!,
  process.env.SUPABASE_SERVICE_ROLE_KEY!
);

export async function POST(req: NextRequest) {
  const startTime = Date.now();

  try {
    const rawBody = await req.text();
    const signature = req.headers.get('x-signature') || '';
    const secret = process.env.PAYMENT_WEBHOOK_SECRET || '';

    // 1. Kiểm tra chữ ký bảo mật HMAC SHA-256
    const expectedSignature = crypto
      .createHmac('sha256', secret)
      .update(rawBody)
      .digest('hex');

    if (signature !== expectedSignature && process.env.NODE_ENV === 'production') {
      return NextResponse.json({ error: 'Chữ ký không hợp lệ' }, { status: 401 });
    }

    const payload = JSON.parse(rawBody);
    const { transactionId, orderId, amount } = payload;

    // 2. Chèn vào hàng đợi với cơ chế Idempotency chống trùng
    const { data, error } = await supabase
      .from('payment_events')
      .upsert(
        {
          provider: 'sepay',
          transaction_id: String(transactionId),
          order_id: String(orderId),
          amount: Number(amount),
          payload: payload,
          status: 'PENDING',
        },
        { onConflict: 'provider, transaction_id', ignoreDuplicates: true }
      )
      .select('id, status')
      .single();

    const duration = Date.now() - startTime;
    console.log(`[Webhook ACK] Đã nhận giao dịch ${transactionId} trong ${duration}ms`);

    // 3. Phản hồi HTTP 200 OK ngay lập tức cho cổng ngân hàng (<150ms)
    return NextResponse.json({
      received: true,
      processingTimeMs: duration
    }, { status: 200 });

  } catch (err: any) {
    console.error('[Webhook Critical Error]', err);
    // Vẫn trả về 200 nếu lỗi định dạng để tránh gateway retry vô tận với gói tin rác
    return NextResponse.json({ received: false, error: err.message }, { status: 400 });
  }
}
Đúc kết kỹ thuật thực chiến: Việc tách bạch hoàn toàn khâu Tiếp nhận dữ liệu (Ingestion) khỏi khâu Thực thi nghiệp vụ (Execution) giúp máy chủ của bạn miễn nhiễm với sự biến động tốc độ của các dịch vụ bên thứ ba. Dù hệ thống email có chết 10 phút, không một đơn hàng nào bị rơi rớt.
Câu Hỏi Thường Gặp (FAQs)
Tại sao không dùng hàng đợi ngoài như RabbitMQ hay Redis BullMQ mà lại dùng PostgreSQL?
Với quy mô dưới 100.000 đơn hàng mỗi ngày của hầu hết các doanh nghiệp số, cơ chế Transactional Outbox Pattern trên chính bảng PostgreSQL (kết hợp SKIP LOCKED hoặc Supabase Edge Triggers) mang lại tính nhất quán dữ liệu nguyên tử (ACID) tuyệt đối mà không phải gánh thêm chi phí duy trì cụm Redis hay rủi ro lệch đồng bộ giữa hai hệ thống lưu trữ khác nhau.
Làm thế nào để xử lý trường hợp khách chuyển khoản thừa hoặc thiếu 1.000 đồng?
Trong bảng payment_events, logic xử lý của Background Worker luôn so sánh số tiền thực nhận (amount) với giá trị đơn hàng trong bảng orders. Nếu số tiền thiếu dưới ngưỡng cho phép, đơn hàng tự động chuyển sang trạng thái UNDERPAID_REVIEW và gửi cảnh báo ngay lập tức cho bộ phận chăm sóc khách hàng qua Telegram kèm link sao kê để xử lý hỗ trợ chỉ trong 1 chạm.
Cơ chế Đối soát kép (Reconciliation Loop) nên chạy bao lâu một lần để không quá tải máy chủ?
Khung thời gian tối ưu là 5 phút một lần cho các đơn hàng tạo trong 30 phút gần nhất, và 30 phút một lần cho các đơn hàng tạo trong 24 giờ qua. Cách phân bổ này đảm bảo khách hàng gặp sự cố rớt mạng được kích hoạt đơn hàng trong tối đa 5 phút mà không tạo ra tải vô ích lên API ngân hàng.
Có cần thiết lập Idempotency Key cho cả API thanh toán thủ công của nhân viên CSKH không?
Bắt buộc. Khi nhân viên tư vấn ấn nút 'Xác nhận đã thanh toán' trên trang quản trị, thao tác đó cũng phải mang theo một khóa định danh duy nhất (UUID v4) ở header Idempotency-Key để ngăn việc nhân viên vô tình bấm đúp chuột (Double Click) gây ra hiện tượng cộng đơn hàng hai lần.
Kết Luận: Xây Dựng Hệ Thống Thanh Toán Tự Chữa Lành Thay Vì Cầu Nguyện
Một hệ thống công nghệ trưởng thành không phải là hệ thống được xây dựng trên niềm hy vọng rằng "ngân hàng sẽ không bao giờ lỗi", "đường truyền mạng sẽ luôn thông suốt" hay "khách hàng sẽ không bao giờ bấm nhầm".
Hệ thống công nghệ mạnh mẽ thực sự là hệ thống được thiết kế với giả định rằng mọi thứ đều có thể hỏng hóc ở bất kỳ giây phút nào — nhưng máy chủ vẫn bình thản tự chữa lành và bảo vệ từng đồng doanh thu của doanh nghiệp.
Khi bạn chuyển dịch từ tư duy lập trình chắp vá sang kiến trúc Webhook Bất Tử với các cơ chế Idempotency và Đối soát kép tự động, bạn không chỉ loại bỏ hoàn toàn những đêm mất ngủ vì khách hàng khiếu nại, mà còn xây dựng được niềm tin vững chắc nơi người mua — tài sản vô giá của mọi mô hình kinh doanh trên môi trường số.
Sở Hữu Nền Tảng Thương Mại Số Với Hạ Tầng [Tự Động Hóa](/blog/ung-dung-ai-marketing-thuc-te) Thực Chiến
Khám phá AutoSales OS — Hệ điều hành bán hàng và bàn giao [sản phẩm số](/blog/da-dang-dong-tien-nha-giao-duc-truc-tuyen) tự động hóa toàn diện từ VietBao, tích hợp sẵn kiến trúc Webhook chuẩn mực, bảo vệ doanh thu 24/7.
P.S. Bộ giải pháp AutoSales OS và các kiến trúc web app của VietBao đều được trang bị sẵn cơ chế Webhook Idempotency và Reconciliation Loop theo tiêu chuẩn này. Nếu doanh nghiệp của bạn đang cần nâng cấp hệ thống thanh toán hoặc thiết kế nền tảng web app chuyên biệt, hãy tham khảo Dịch vụ Thiết Kế Website Custom UX/UI hoặc liên hệ trực tiếp với chúng mình qua trang Liên Hệ để được tư vấn kiến trúc.